4.5. 加密货币攻击
4.5.1. 什么是加密货币攻击?
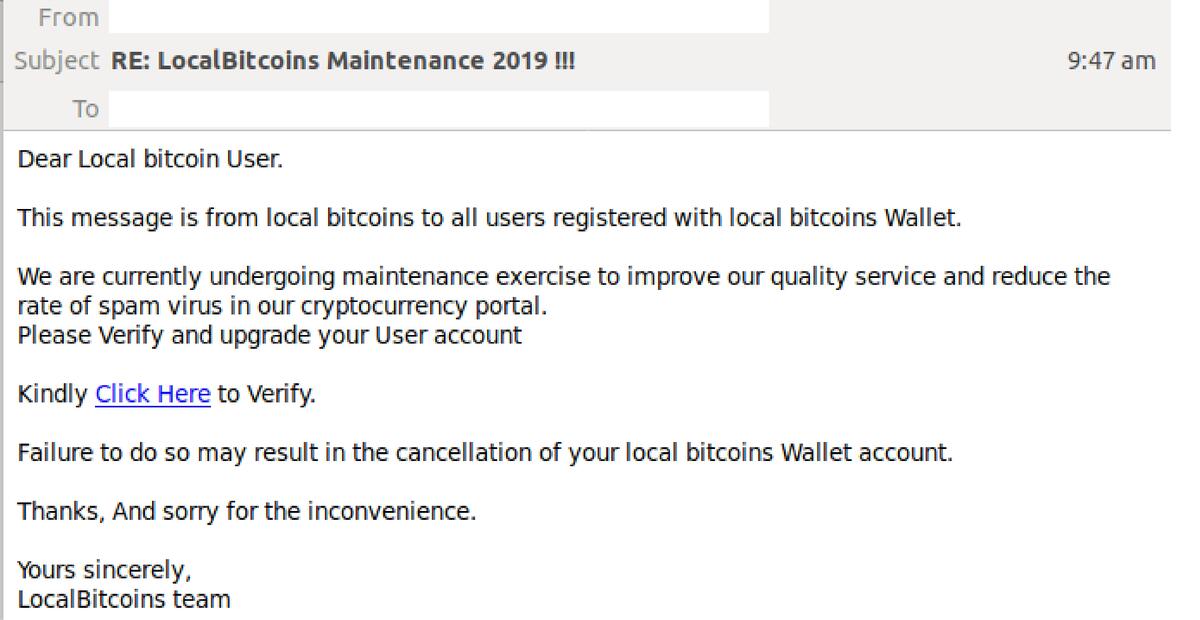
加密货币攻击(crypto hacking)是指窃取加密货币的行为。 这可能通过直接欺骗用户发生,例如对用户实施网络钓鱼,将其诱骗到虚假的币交易所(coin exchange)。 或者也可以利用工具攻破币交易所来实现。 网络钓鱼手段可以通过电子邮件、短信或与用户购买行为和钱包相关的广告进行。 在某些情况下,这些通信会欺骗用户,使其相信自己的账户已被入侵,用户必须提供新信息才能重新保护账户。 加密货币攻击还会通过利用区块链或用户钱包中的漏洞发生。
加密货币攻击的目标是通过此类操纵手段获得加密货币。 然而,与大多数黑客情形一样,存在白帽黑客(white hat hacker)和黑帽黑客(black hat hacker)。
白帽黑客利用其攻击手段向公司揭示漏洞。 公司付费雇佣这些白帽黑客,让其在恶意行为者利用漏洞之前找出漏洞。 如果白帽黑客在执行攻击行为的过程中获得了加密货币,他们会将币返还给用户。
黑帽黑客不受生产加密货币或钱包的公司支持。 这些个人或团体意图找出漏洞以谋取自身利益。 以下讨论涉及黑帽黑客。
4.5.2. 攻击策略
4.5.2.1. 网络钓鱼攻击
网络钓鱼攻击是通过社会工程学方法从用户那里窃取数据或金钱的手段。 这包括索要凭据,或提供指向虚假账户登录页面的链接。 一种针对加密货币实施的网络钓鱼被称为鱼叉式网络钓鱼(spear phishing)。 鱼叉式网络钓鱼以专门为特定个人精心设计的消息为目标。 这些消息的发送者伪装成可信来源,要求提供敏感信息,或将其引导到充满恶意软件的网站。 在加密货币的情况下,这种钓鱼会伪装成来自用户自身的钱包。
另一种与加密货币相关的网络钓鱼手段是在域名系统(DNS)中替换网站的地址,因此当浏览器完成对网站服务器位置的请求时,得到的结果是一个由攻击者创建的网站。 一旦用户登录,攻击者便会获得用户信息。 用户通常通过上一段所述的钓鱼邮件访问该页面。
[我不确定包含这段讨论的意义。这与加密货币尤其无关,也与区块链无关。它只是泛指在线诈骗和黑客攻击。]
4.5.2.2. 51% 攻击
51% 攻击可以由个人、公司或将其挖矿资源集中为一个整体的团体发起。 该实体或团体拥有该加密货币网络中与共识算法相关的 51% 或以上的资源。 对于工作量证明系统,这意味着该主体拥有大部分的算力。 对于权益证明系统,这意味着该投资者已将所拥有的大部分可用币质押到系统中,从而增加了其在网络中的影响力 (参见 权益证明)。
在成熟的加密货币中,这种情况发生的可能性不大,但确实仍然会发生。[需要例子] 一旦某人在算力或质押方面占据多数,他们就可以通过破解用户的钱包并从其中[……此处似乎缺少了某些内容]获取信息,从而针对特定个人发起攻击。
总体而言,与 51% 攻击或用户获得 51% 算力能力相关的立法并不多。 鉴于加密货币在全球范围内的使用量不断增加,这种情况可能会改变。
4.5.2.3. 加密劫持
加密劫持(cryptojacking)是将加密挖矿代码附加到看似可信的项目上的行为。 加密劫持有三种方法,包括将恶意软件附加到电子邮件、将恶意代码嵌入网站以及云端加密劫持。 这种类型的加密货币攻击通常用于挖掘采用工作量证明系统的加密货币。
基于文件的加密劫持是指将恶意软件附加到电子邮件链接上的做法。 这些链接被点击时会将恶意软件下载到计算机上,然后运行一个可执行文件。 此后,该可执行文件利用计算机或系统的资源为黑客挖掘加密货币。 这通常在用户完全不知情的情况下运行。 这种方法的攻击目标是诸如比特币这类工作量证明系统中的用户。 然而,用户可能会注意到系统变慢或计算机 CPU 使用过度。
基于浏览器的加密劫持,即将恶意代码嵌入网站或广告中的行为,利用计算机系统运行加密挖矿脚本。 一旦代码所嵌入的对象被点击,脚本就开始挖掘币,而无需下载任何文件。 这些嵌入代码的对象通常是广告或已过时(易受安全威胁)的功能。
最后一种主要的加密劫持类型是云端加密劫持,即利用组织的文件结构获取对其云服务的访问权限。 然后黑客利用公司在云中拥有的资源来挖掘加密货币。[表述模糊——需要进一步解释。]
4.5.3. 缓解(降低风险)策略
4.5.3.1. 网络钓鱼攻击
为防范网络钓鱼,请践行弗吉尼亚理工大学和雇主传授的策略。 这些做法包括报告认为可疑的电子邮件,不打开未知链接,不通过电子邮件中提供的链接提供登录信息。 不要使用公共 Wi-Fi 网络访问账户,因为你无法验证流量是否正在被监视。 使用多因素认证(multi-factor authentication),以确保登录系统的人确实是应当登录的用户。 [这些似乎都与区块链无关。]
此外,为减轻 DNS 网络钓鱼的影响,请使用虚拟专用网络(VPN)在加密网络上发送数据。 同时,验证 URL 的可信证书有助于确保网站是可信的。
4.5.3.2. 51% 攻击
尽管这种攻击与网络钓鱼攻击不同,但这两种攻击手段之间仍共享几种缓解策略。 首先是在钱包上使用两步认证,以防止未授权用户访问其数据。 为防止大量加密货币从钱包中被盗,应在多个钱包中分别存放少量币。 这样,即使其中一个钱包被入侵,损失的财富也只占很小的比例。 同时应跟踪账户中的任何交易,以判断是否有人对该系统发起了 51% 攻击。 如果您的账户受到影响,请向制作该钱包的公司举报可疑交易。 [我认为本教程中没有任何地方解释什么是钱包。]